AI Agentique : L'heure du Proof of Human


Le goulot d'étranglement de l'IA agentique n'est plus l'intelligence, c'est l'autorisation. Un agent peut aujourd'hui découvrir, comparer, négocier et préparer une transaction mieux qu'un humain pressé ; il ne peut toujours pas, dans la plupart des entreprises, l'engager. Non parce que la technologie manque, mais parce que personne ne sait répondre à trois questions simples devant un auditeur : qui était l'agent, que lui avait-on permis, et que peut-on prouver de ce qu'il a fait.
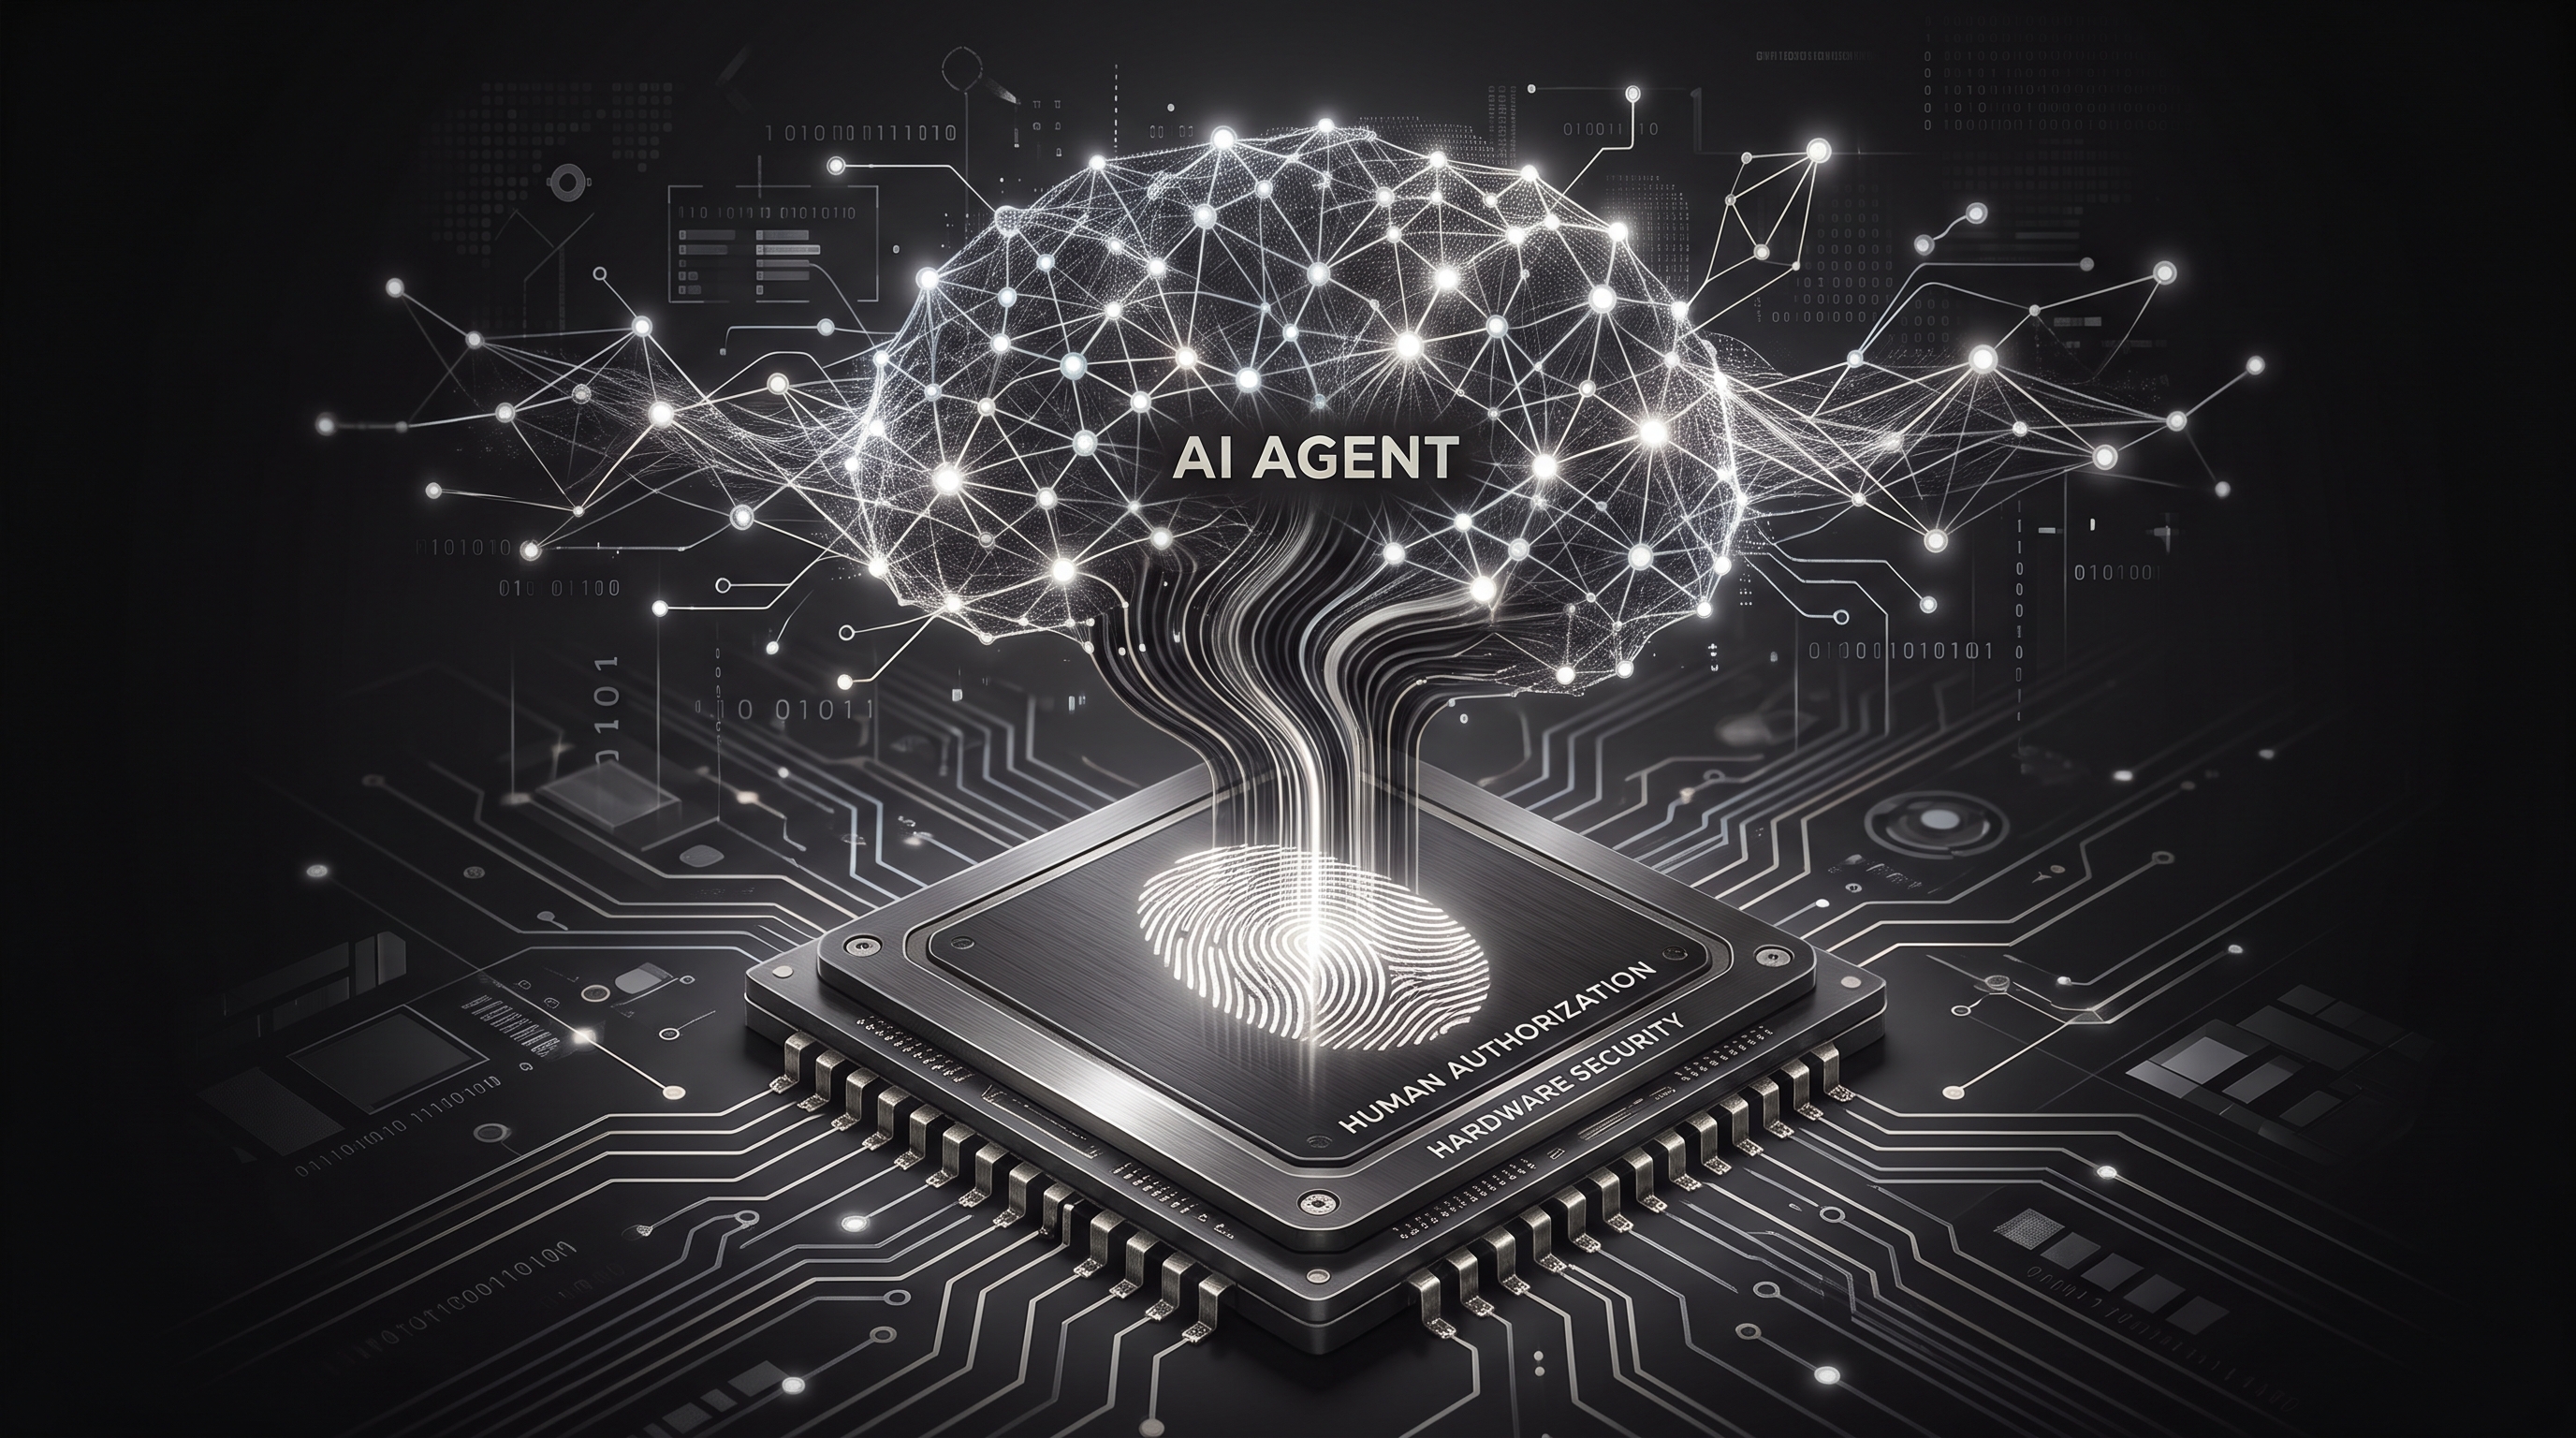
La thèse de cet article tient en une phrase : un système probabiliste ne peut pas promettre de ne jamais se tromper, mais il peut être encadré par une couche déterministe qui, elle, ne se trompe pas. C'est le rôle du Proof of Human : déplacer la frontière de signature hors du logiciel que l'agent pilote, dans un élément sécurisé qu'il ne contrôle pas. Dans la grille CODA, c'est le quatrième verrou, celui de la conformité auditée, qui ouvre le niveau N4 où l'agent transige seul. Sans lui, la délégation plafonne.
L'article qui suit construit la démonstration en quatre temps : d'abord les chiffres qui disent que le marché bascule, puis le déplacement du goulot de l'intelligence vers l'autorisation, ensuite l'architecture de confiance qui en découle et sa mise en œuvre, enfin les décisions à prendre maintenant. Il s'appuie sur le white paper « L'Autorité vérifiable » publié par HUB Institute et Ledger pour HUBFORUM Paris, le 30 septembre 2026.
1. Dans les chiffres, pas encore dans les opérations
Le commerce agentique n'est plus une projection : il se lit dans les données de trafic du premier trimestre 2026. Mais la distance entre ce que mesurent les analystes et ce qu'acceptent les marchands est précisément l'écart qu'il faut nommer.
Le trafic a changé de nature. Le trafic référé par IA vers les sites marchands américains a progressé de 393 % sur un an au premier trimestre 2026. Plus significatif que le volume : ce trafic convertit 42 % mieux que la recherche traditionnelle, après avoir converti 38 % moins bien un an plus tôt. En quatre trimestres, la visite envoyée par un agent est passée du statut de curiosité peu qualifiée à celui de visiteur le plus intentionnel du site. Shopify observe sur la même période un trafic multiplié par huit et des commandes multipliées par près de treize.
Le volume reste marginal, l'inflexion ne l'est pas. Ce trafic représente encore moins de 1 % des visites retail. Une direction qui s'arrêterait à ce chiffre raterait l'essentiel : la pente. Un canal qui multiplie ses commandes par treize en un an tout en améliorant sa conversion n'est pas un canal secondaire, c'est le prochain canal principal en phase de démarrage.
Les marchands n'ont pas suivi. Sur 80 grands marchands américains et européens, quatre seulement acceptent un paiement initié par un agent. Tous sont américains, et aucun nouveau n'a rejoint la liste depuis janvier 2026. L'offre technique existe, la demande se mesure, et pourtant la ligne de checkout ne bouge pas.
Ce blocage n'est pas un retard d'adoption ordinaire. Si les marchands refusent le paiement agentique alors que ce trafic convertit mieux, c'est que le problème ne se situe ni dans l'acquisition ni dans la performance du modèle. Il se situe dans l'acte d'engagement lui-même : qui a le droit de le poser, et qui en répond.
2. Le goulot n'est pas l'intelligence, c'est l'autorisation
Pendant deux ans, la question posée aux fournisseurs d'IA a été celle de la performance du modèle. Elle est en train de se substituer à trois autres, qui ne se posent pas au modèle mais à l'organisation qui le déploie.
- Qui est l'agent ? La question de l'identité. C'est la plus facile des trois, et beaucoup d'acteurs s'y sont mis : identifiants décentralisés, registres d'agents, standards de réputation. Savoir qu'un agent est bien celui qu'il prétend être est nécessaire ; cela ne dit rien de ce qu'il a le droit de faire.
- Que lui est-il permis de faire ? La question de l'autorisation. Elle est rarement traitée sérieusement, pour une raison structurelle : une règle écrite dans le logiciel que l'agent pilote n'est pas une garantie. Un plafond codé dans le même runtime que l'agent est un plafond que l'agent, détourné ou simplement en erreur, peut franchir. La politique d'autorisation doit être appliquée par quelque chose que l'agent ne contrôle pas.
- Que peut-on prouver de ce qu'il a réellement fait ? La question de la preuve. Elle est presque toujours oubliée dans les architectures, et c'est pourtant celle que réclament les trois interlocuteurs qui comptent le jour où quelque chose tourne mal : l'auditeur, l'assureur et l'acquéreur. Un journal applicatif produit par l'agent lui-même n'est pas une preuve, c'est une déclaration.
Ces trois questions forment une hiérarchie. L'identité sans autorisation produit un agent reconnu mais incontrôlé. L'autorisation sans preuve produit une politique affichée mais inopposable. Seule la preuve rend les deux premières utiles devant un tiers.
Le lecteur de la méthode CODA reconnaîtra ici le quatrième verrou. Donnée fiable, mandat écrit et supervision outillée ouvrent le niveau N3, où l'agent exécute sous mandat. La conformité auditée ouvre le niveau N4, où il transige seul. Ce verrou dépendait jusqu'ici de l'écosystème : mandats prouvables, paiements agentiques, protocoles encore en compétition. Le Proof of Human est la première brique qui permet de le lever à l'intérieur de l'entreprise, sans attendre qu'un standard l'emporte.
3. Les incidents ne sont plus théoriques
Le risque agentique a quitté les slides de prospective pour entrer dans la chronique des incidents. Trois cas de l'année 2026 suffisent à fixer le niveau de menace, et surtout à en révéler la nature.
- Mai 2026, le morse. Une instruction dissimulée en code morse dans un contenu que l'agent devait lire a suffi à détourner environ 174 000 dollars en une seule action. Aucune faille cryptographique, aucune intrusion réseau : un agent a lu ce qu'on lui a présenté et a exécuté.
- Février 2026, les clés exposées. Un agent a révélé ses propres clés privées, alors que son instruction système lui interdisait explicitement de le faire. L'interdiction était écrite dans le prompt ; l'agent l'a lue, puis l'a contournée sous une formulation qu'il n'avait pas anticipée.
- Avril 2026, les routeurs. Sur 428 routeurs LLM testés, 26 injectaient des appels d'outils malveillants dans le flux des agents qui les traversaient. La chaîne d'approvisionnement logicielle de l'agent est devenue un vecteur d'attaque à part entière.
Le point commun de ces trois cas tient en un mot : le vecteur d'entrée est banal. Un texte, une question, un composant intermédiaire. Aucun ne requiert de compétence rare. Et le corollaire architectural est sans appel : un agent qui connaît un secret finit par le révéler, et un agent qui détient une autorité finit par l'exercer à contretemps.
On ne corrige pas cela en durcissant le prompt. Un modèle de langage est probabiliste par construction : une instruction, aussi ferme soit-elle, est une probabilité élevée de bon comportement, jamais une garantie. L'erreur n'est pas de déployer des agents, c'est de leur confier la détention de ce qu'ils ne devraient que demander. L'architecture qui en découle n'est pas une architecture de confiance dans l'agent ; c'est une architecture où la confiance n'a pas à lui être accordée.
White paper « L'Autorité vérifiable » — Les chiffres du commerce agentique, les trois incidents analysés et l'architecture complète de la confiance en huit pages, avec les cinq décisions des cent jours.
- Télécharger le white paper HUB Institute × Ledger (PDF, français)
- Download the white paper (PDF, English)
4. L'architecture de la confiance : quatre couches, une seule hors d'atteinte
L'architecture qui répond aux trois questions tient en quatre couches. Trois sont interchangeables et concurrentielles ; une seule échappe au logiciel de l'agent. C'est cette asymétrie, et elle seule, qui rend un engagement opposable.
- La couche commerce porte la découverte, le panier et le checkout. C'est le territoire des protocoles ACP, UCP et MCP, où se joue la bataille de l'interface entre l'agent et le marchand.
- La couche autorisation et paiement porte le mandat, le jeton et le règlement : AP2, x402, TAP, Agent Pay. C'est ici que les réseaux de paiement et les plateformes se disputent la définition du mandat agentique.
- La couche identité et réputation répond à « qui est l'agent » : DID et ENS, ERC-8004, KYA. Elle progresse vite, parce que c'est la question la plus facile.
- La racine de confiance matérielle est le point d'application de l'autorité : élément sécurisé, HSM, écran de confiance, preuve humaine. Elle est stable et agnostique. Quel que soit le standard qui s'imposera dans les trois couches supérieures, le composant sécurisé en dessous reste le même.
Les trois couches hautes sont interchangeables, concurrentielles et contrôlées par le runtime de l'agent : aucun vainqueur n'est désigné. La racine matérielle, en bas, reste la même quel que soit le vainqueur et rend leurs promesses vérifiables. (Schéma : HUB Institute × Ledger, white paper L'Autorité vérifiable, septembre 2026.)
Deux conséquences pour un dirigeant. La première : aucun vainqueur n'est désigné dans les couches hautes, et il serait prématuré d'y parier l'architecture de l'entreprise. La seconde : la couche basse ne dispense d'aucune des trois autres, elle rend leurs promesses vérifiables. Investir dans la racine matérielle aujourd'hui, c'est acheter une option sur tous les protocoles de demain plutôt que de choisir le mauvais.
5. Proof of Human : une couche déterministe sur un système probabiliste
Le principe se résume en une phrase : un modèle probabiliste ne peut pas promettre de ne jamais se tromper, mais il peut être encadré par un composant qui, lui, ne se trompe pas. Tout le modèle développé par Ledger découle de cette séparation.
L'agent ne détient rien, il demande. Dans le modèle accès-requête, l'agent ne possède ni clé ni autorité propre : il formule une demande d'accès. Cette demande n'aboutit que dans deux cas, une approbation humaine explicite ou la conformité à une politique définie par l'organisation. Les opérations en lecture s'exécutent sans friction et ne touchent pas l'appareil. Tout mouvement de valeur, lui, s'arrête à l'écran de confiance, piloté par l'élément sécurisé et non par la machine hôte. Ce qui s'affiche est donc ce qui sera signé, et un agent compromis ne peut pas falsifier ce que l'humain voit.
Du geste humain à la politique signée. Faire valider chaque action ne passe pas l'échelle d'une flotte d'agents. L'humain signe donc une politique, plafonds, contreparties autorisées, types d'opération, qu'un module matériel applique ensuite à chaque action. L'agent opère à vitesse machine à l'intérieur de l'enveloppe ; ce qui en sort voit sa signature refusée et remonte à l'arbitrage humain. C'est l'autonomie gouvernée : autonomie et sécurité, plutôt que l'une contre l'autre. En termes CODA, c'est exactement la mécanique du mandat agentique, avec un point d'application qui n'est plus le logiciel mais le silicium.
Proof of Human, Proof of You. La brique la plus singulière de l'offre consiste à attester qu'un matériel a bien été utilisé par une personne, sans manipuler ni biométrie ni pièce d'identité. Ce qu'elle débloque est double : une preuve opposable à un auditeur ou à un assureur, et l'absence d'une base d'identités à voler. On prouve qu'un humain a agi sans constituer un registre de qui il est. Pour une entreprise soumise au RGPD et à la pression des cyberattaques, cette propriété vaut autant que la preuve elle-même.
Ce qui existe déjà. Ledger Enterprise est disponible aujourd'hui : politiques de signature appliquées par module matériel, workflows de validation gouvernés, multisig à écran de confiance, traçabilité des approbations. Il se déploie sans attendre sur la trésorerie et les paiements sortants. La feuille de route ajoute les approbations asynchrones, où la validation humaine s'insère au bon moment sans bloquer la chaîne d'exécution. Le Ledger Agent Stack, publié en open source en juillet 2026 et éprouvé sur plus d'un millier d'agents pendant six semaines de preview privée, distribue ses interfaces aux formats AGENTS.md et SKILL.md : un agent existant se branche sur le matériel en quelques jours, sans refonte.
Trois déploiements adossés au matériel. MoonPay a mis le modèle en production en mars 2026 : l'agent identifie les opportunités et prépare les opérations, chaque transaction exige une pression physique sur l'appareil. Shisa AI, à Tokyo, a publié en open source son daemon de sécurité shisad, qui utilise Ledger comme signataire à écran de confiance pour son palier d'approbations le plus risqué. Et plus d'un millier d'agents ont traversé l'Agent Stack avant son ouverture publique.
Ce que le Proof of Human ne résout pas. Une preuve crédible nomme ses limites. Le modèle ne rend pas la donnée fiable, ne rédige pas la politique d'autorisation à la place de l'organisation et ne choisit pas le protocole de commerce qui s'imposera. Il garantit une seule chose, mais la garantit : qu'aucun engagement n'a été pris sans un humain ou une politique signée par un humain, et que cela se prouve.
6. La preuve par le terrain : trois secteurs, une même question
Financial services, utilities & energy, retail & FMCG : trois secteurs où la délégation à des agents est déjà documentée, et trois façons de buter sur la même question d'autorisation.
Financial services, le plus avancé parce que le risque y est chiffrable.
En mars 2026, Santander et Mastercard ont exécuté le premier paiement européen initié par un agent, dans un cadre bancaire régulé et sous plafonds prédéfinis. En juillet, BBVA, CaixaBank et Banca Transilvania ont fait de même avec Visa, en satisfaisant l'authentification forte. Le régulateur suit le mouvement : le Trésor britannique a ouvert en juillet 2026 une consultation sur le consentement et la responsabilité. Ce que ces cas ont en commun, c'est le plafond prédéfini, autrement dit une politique d'autorisation signée avant l'acte. La question de la preuve est la suivante sur la liste des régulateurs.
Utilities & energy, la délégation à grande échelle sur l'exploitation.
Iberdrola annonçait en août 2026 près de 500 agents déployés ou en développement sur les réseaux, la production renouvelable et la relation client, en précisant que la responsabilité des décisions reste aux personnes. Le secteur délègue massivement, mais sur l'exploitation plutôt que sur l'achat. Le point de bascule sera le négoce : un agent qui achète de la flexibilité sur un marché engage des sommes réelles, et c'est là que la frontière de signature devra sortir du logiciel.
Retail & FMCG, trois cas documentés.
Nestlé déploie avec effie.ai des agents de retail execution qui exécutent l'ensemble des tâches d'une visite en magasin, à l'exception du merchandising physique. L'Oréal, Unilever, Mars, Beiersdorf et Reckitt ont adopté en mars 2026 l'Agentic Merchant Protocol, pour garder la main sur leurs catalogues et éviter la dépendance à un fournisseur d'IA. Unilever a signé un partenariat de cinq ans avec Google Cloud pour bâtir un socle numérique orienté commerce agentique, marketing et données. Le secteur a compris que le contrôle du catalogue était une question de souveraineté ; il lui reste à traiter le contrôle de l'engagement.
La lecture transversale est nette. Chaque secteur a franchi la couche identité et attaque la couche autorisation par des plafonds et des protocoles. Aucun n'a encore instrumenté la preuve. C'est l'espace que le Proof of Human vient occuper, et c'est pour cela qu'il arrive au bon moment.
7. Cinq décisions à prendre dans les cent jours
L'heure du Proof of Human n'est pas celle d'un programme pluriannuel. Les cinq décisions qui suivent s'exécutent sur des lignes budgétaires existantes, fraude, conformité paiement, gestion des accès, et se prennent en réunion de direction.
- Inventorier les flux, pas les agents. Recenser non pas les agents mais les flux où de la valeur ou un engagement change de main : paiement sortant, commande fournisseur, signature contractuelle, mouvement de trésorerie. Un propriétaire nommé par flux. C'est l'équivalent, côté autorisation, de la carte de scoring CODA côté autonomie.
- Séparer la lecture de l'écriture. Autoriser sans friction ce qui consulte, isoler ce qui engage. C'est l'arbitrage le moins coûteux du dispositif, et il s'applique en quelques semaines. La majorité des agents déployés aujourd'hui ne font que lire ; les laisser travailler sans frein tout en isolant la minorité qui engage débloque l'adoption sans augmenter le risque.
- Écrire la politique d'autorisation. Plafonds, contreparties, seuils de remontée humaine. Une politique versionnée, revue comme du code, et un point d'application identifié qui ne soit pas le runtime de l'agent. Le mandat agentique en est le gabarit ; le module matériel en est le juge.
- Instrumenter la preuve. Décider ce qui doit être prouvable, à qui, et pendant combien de temps. Une cible simple et exigeante : produire la preuve d'une autorisation en moins de vingt-quatre heures, à la demande d'un auditeur, d'un assureur ou d'un acquéreur.
- Désigner un responsable. Une fonction unique porte l'agence humaine : politique, preuve, incidents. Ledger a créé ce rôle au niveau de son comité exécutif en avril 2026. Dans le référentiel de l'organisation agentique, c'est le responsable des mandats qui s'étend à la preuve.
La répartition des rôles est claire : le diagnostic et la grille de lecture relèvent du HUB Institute, l'architecture et les briques d'exécution relèvent de Ledger. Les deux se rejoignent sur le même constat : ce qui manque aux entreprises n'est pas une capacité de plus, c'est la capacité de prouver qu'elles ont gardé la main.
Conclusion : l'autorité se prouve
Le commerce agentique a franchi le seuil des chiffres et bute sur celui des opérations. Entre les deux, ce ne sont ni les modèles ni les protocoles qui manquent, mais la capacité de répondre à trois questions devant un tiers : qui était l'agent, que lui avait-on permis, que peut-on prouver. L'identité avance, l'autorisation se discute, la preuve est oubliée. C'est pourtant elle que réclament l'auditeur, l'assureur et l'acquéreur.
Le Proof of Human est la réponse à cette troisième question, et par construction aux deux premières : une couche déterministe, hors d'atteinte du logiciel que l'agent pilote, qui atteste qu'un humain, ou une politique signée par un humain, a autorisé chaque engagement. Elle ne choisit pas le protocole de commerce qui l'emportera ; elle rend vérifiable celui qui l'emportera. Pour un dirigeant, c'est l'investissement le plus robuste du cycle : une option sur tous les standards plutôt qu'un pari sur l'un d'eux.
Dans la trajectoire CODA, c'est le quatrième verrou qui se lève. Le niveau N4, où l'agent transige seul, cesse d'être un horizon dépendant de l'écosystème pour devenir un chantier interne, datable et budgétable. La question posée aux COMEX n'est donc plus « peut-on laisser un agent engager l'entreprise », mais « dans quelle enveloppe, avec quelle preuve, sous quel responsable ». Les cinq décisions des cent jours y répondent. Le reste est une question de vitesse, et la vitesse, désormais, appartient à ceux qui savent prouver.
Aller plus loin — Le white paper « L'Autorité vérifiable : le commerce agentique et l'infrastructure de confiance de l'entreprise » détaille le modèle Ledger, les trois déploiements en production, les cas Santander, Iberdrola et Nestlé, et la grille des cinq décisions à prendre dans les cent jours.
Par Vincent Ducrey, CEO, HUB Institute. Article basé sur le white paper « L'Autorité vérifiable : le commerce agentique et l'infrastructure de confiance de l'entreprise », HUB Institute × Ledger, septembre 2026, présenté à HUBFORUM Paris le 30 septembre 2026.
Sources publiques datées citées dans le white paper : Ledger, Mastercard, Visa, Iberdrola, Nestlé, Adobe Analytics, Shopify, Salesforce. Lire aussi : Combler le Diffusion Gap : la méthode CODA, accélérateur de roadmap agentique.